1. 官方补丁升级 待PHP官方于今日22:00发布安全修复版本后,请根据业务环境使用的PHP分支,第一时间升级至对应安全修复版本;使用宝塔面板、容器镜像或其他运维服务的用户,待服务商同步更新后及时完成升级。 升级前请务必做好全站数据与配置备份,升级后重启PHP服务并验证业务可用性。
 发布于 2026-10-21
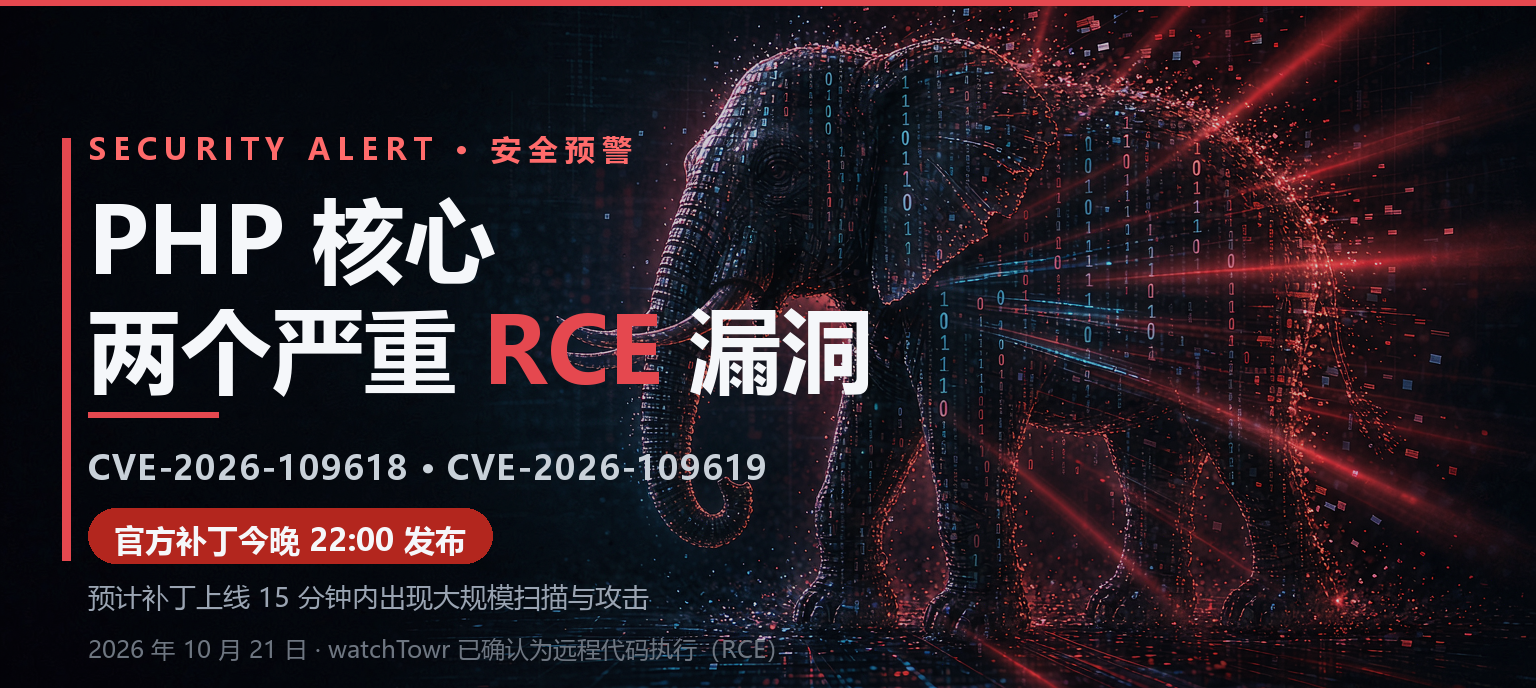
三句话说完: PHP 核心被曝出两个严重的远程代码执行(RCE)漏洞:CVE-2026-109618、CVE-2026-109619,PHP 官方安全公告评定为 CVSS v4.0 9.2(严重); watchTowr 已确认两者均为 RCE——攻击者可直接拿到服务器 shell; 官方补丁将于北京
发布于 2026-10-21
